Διαχείριση επιφάνειας επίθεσης
Ό,τι εκθέτει η εταιρεία σας στο διαδίκτυο, με πρώτο αυτό που εκμεταλλεύονται οι επιτιθέμενοι.
- Φιλοξενούμενοι παθητικοί έλεγχοι, πλήρεις σαρώσεις στον διακομιστή σας
- Δωρεάν έλεγχος του email, του DNS και των εκτεθειμένων ονομάτων σας, με βαθμό από A έως F, πρώτα αποτελέσματα σε περίπου 40 δευτερόλεπτα
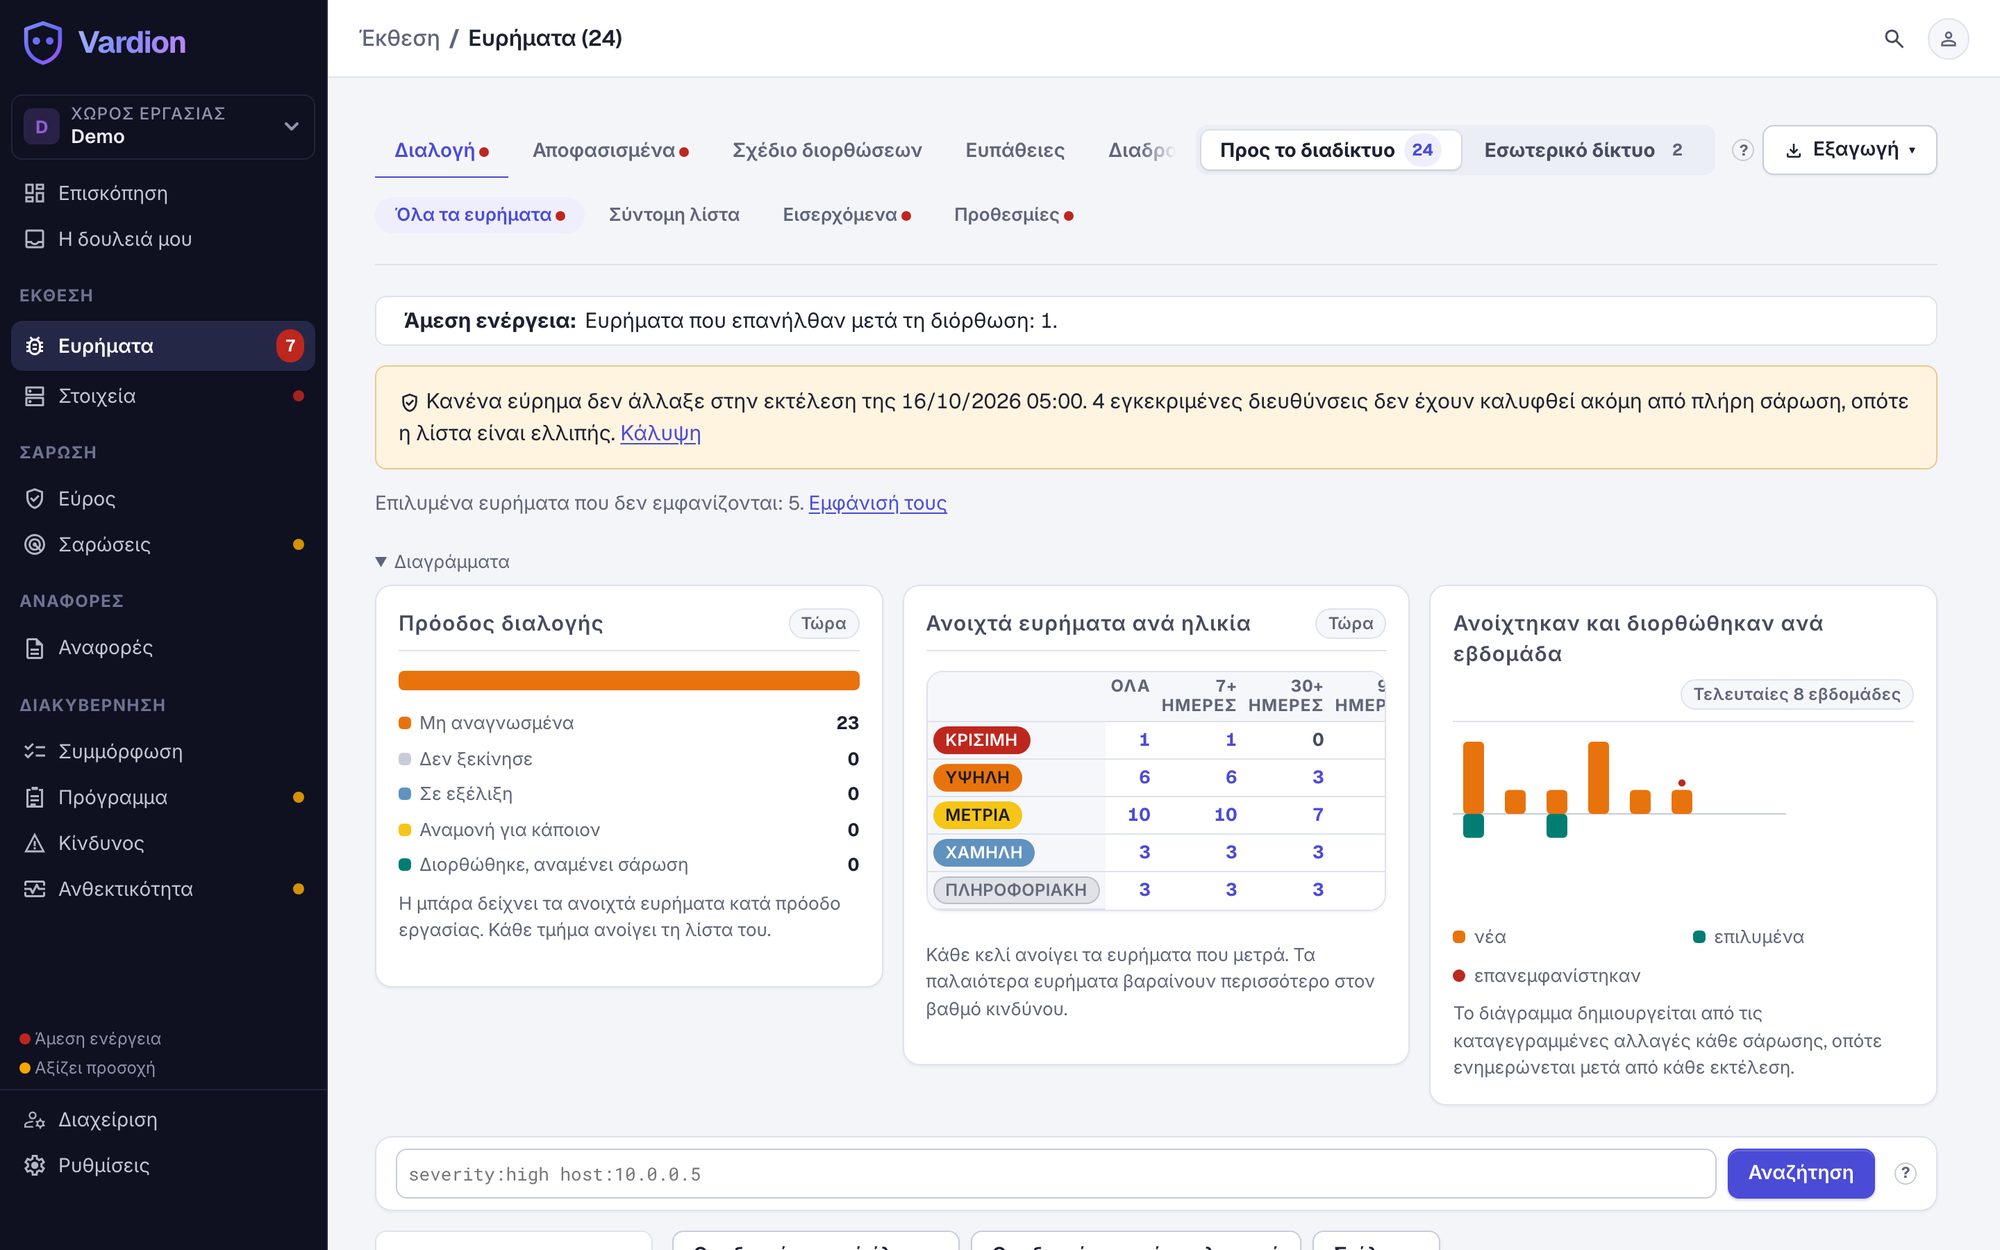
Ιεράρχηση βάσει κινδύνου
Κάθε εύρημα βαθμολογείται από 0 έως 10 για εκμετάλλευση και ηλικία, κάθε σύστημα για το πόσο κρίσιμο είναι. Διορθώστε πρώτα το πιο επικίνδυνο.
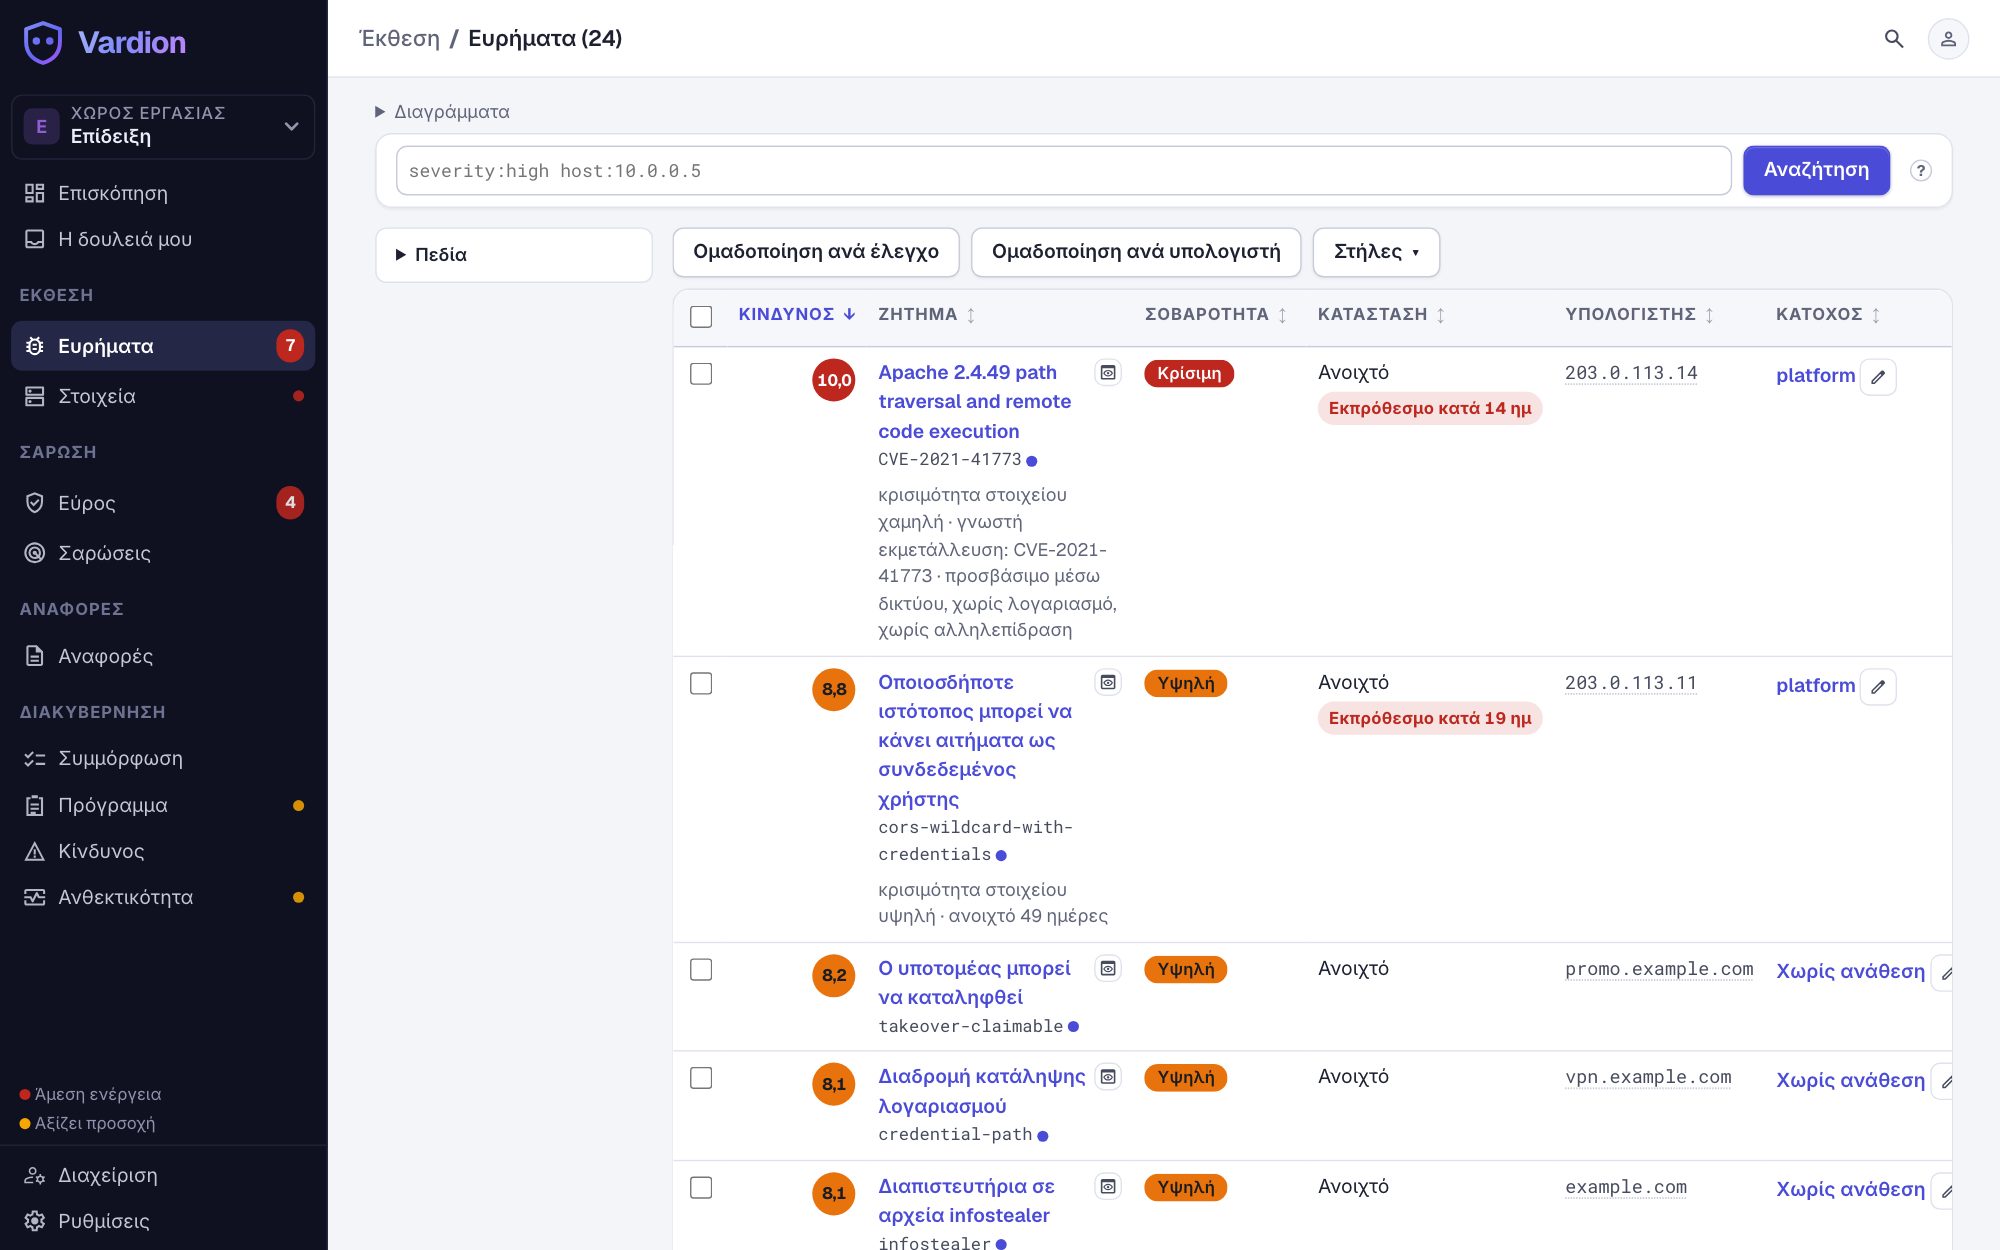
Σχέδια αποκατάστασης
Στο σχέδιο διορθώσεων, ένας κανόνας τείχους προστασίας σε 9 συστήματα είναι 1 εργασία, όχι 9.
- Έτοιμες γραμμές ρύθμισης για nginx και Apache
- Επανέλεγχος ενός συστήματος που επιβεβαιώνει τη διόρθωση
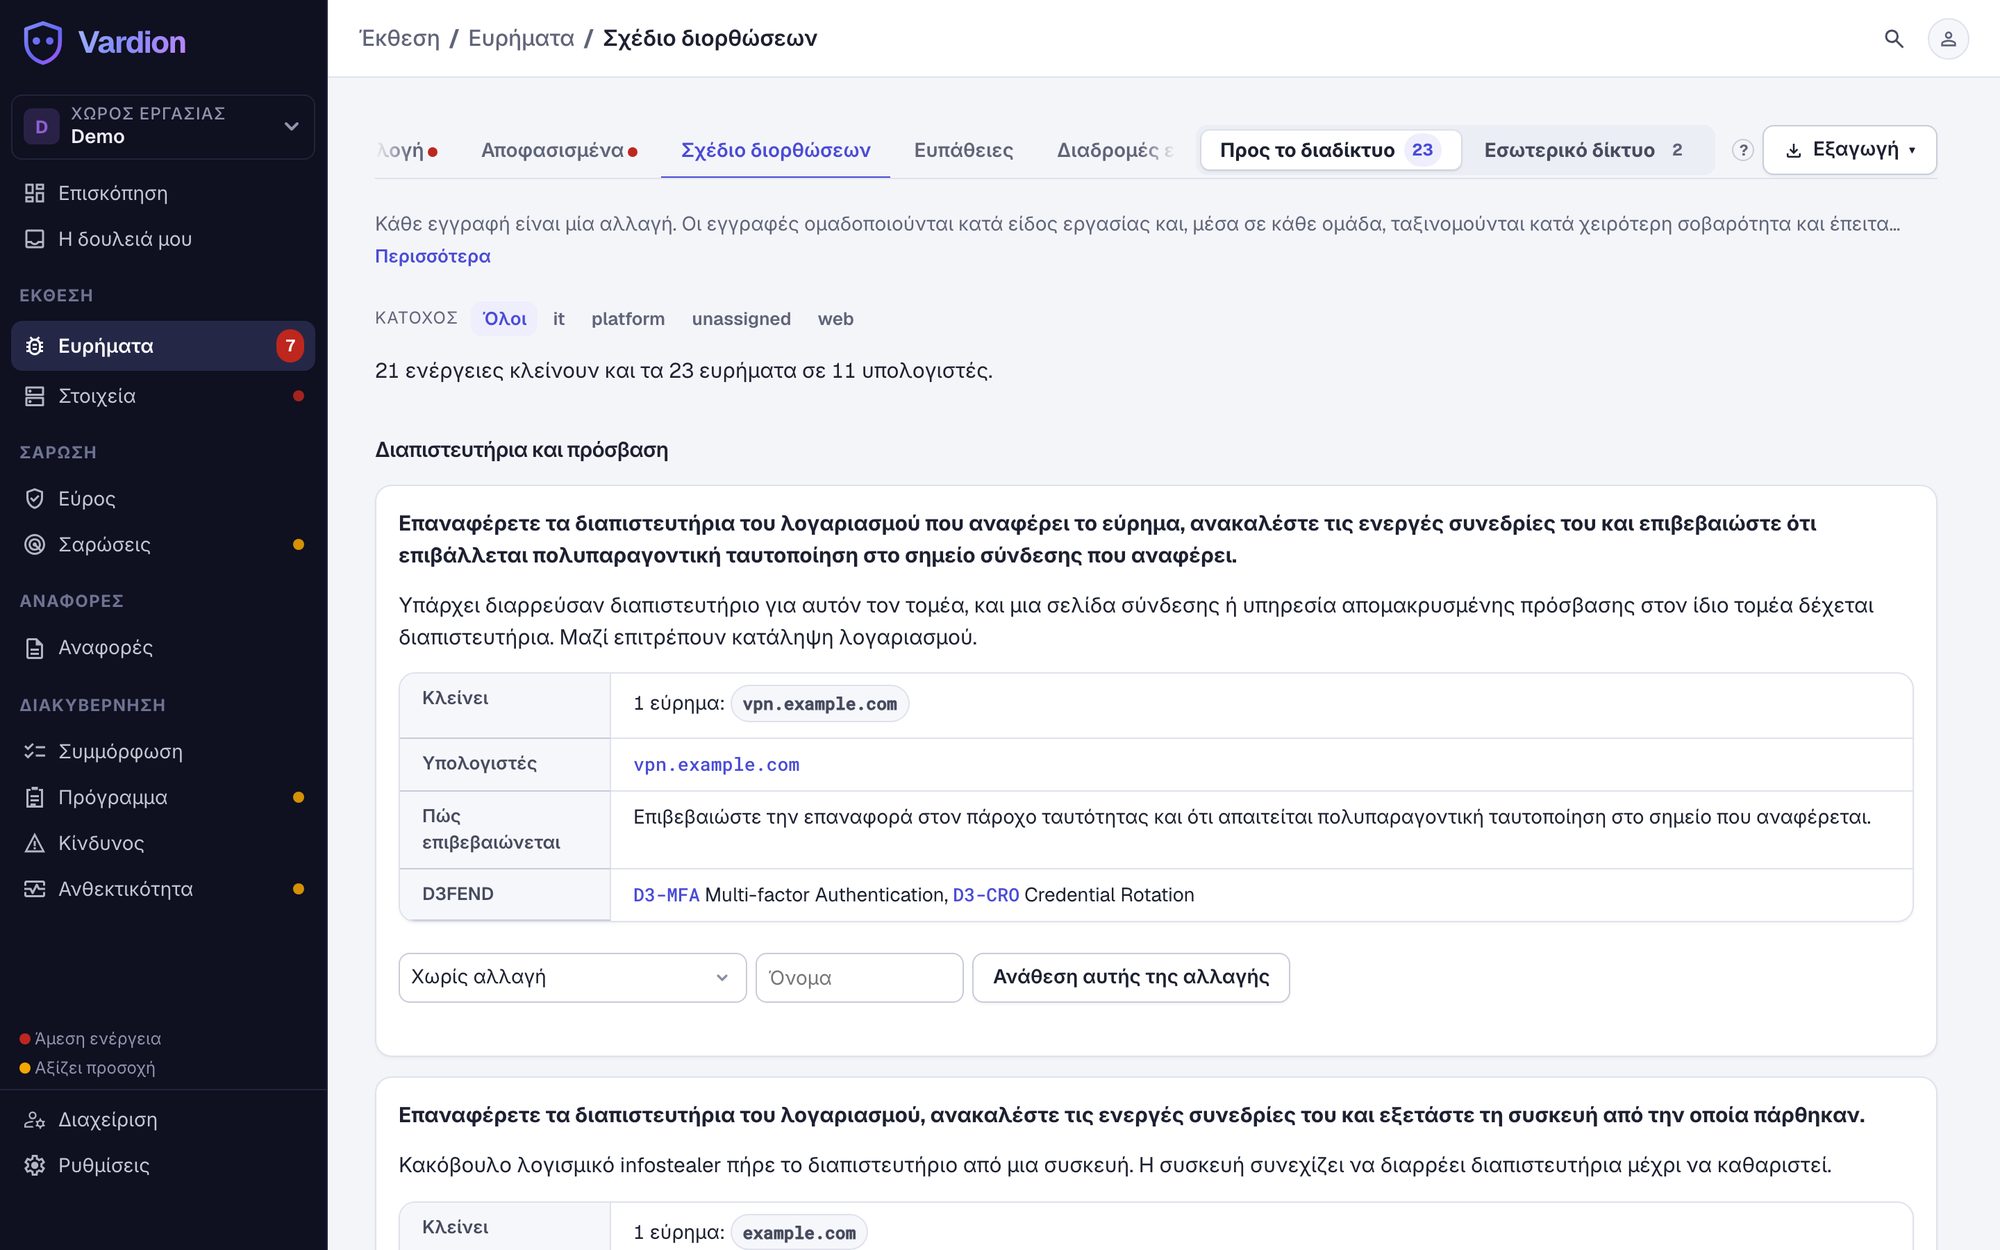
Νέες κρίσιμες ευπάθειες
Το Vardion δείχνει τι χρειάζεται ενημέρωση και ποιους ιστότοπους, πρόσθετα, διακομιστές και κώδικα αφορά μια κρίσιμη ευπάθεια. Τις ενημερώσεις τις εγκαθιστά ο πάροχος IT σας ή τα εργαλεία σας.
Πώς μια σάρωση γίνεται σχέδιο διορθώσεων
Στην επίδειξη, 24 αποτελέσματα του σαρωτή γίνονται 22 αλλαγές.
Έξοδος του σαρωτή
[CVE-2021-41773] [critical] https://203.0.113.14/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwdΑλλαγή 1 από 22
Εφαρμόστε τη διόρθωση του κατασκευαστή για το CVE-2021-41773 (Apache 2.4.49 path traversal and remote code execution).
Πρώτη: γνωστή εκμετάλλευση: CVE-2021-41773; προσβάσιμο μέσω δικτύου, χωρίς λογαριασμό, χωρίς αλληλεπίδραση.
Έξοδος του σαρωτή
[version-banner] [low] https://203.0.113.10:443
[version-banner] [low] https://203.0.113.11:443
Αλλαγή 19 από 22
Αφαιρέστε την έκδοση του προϊόντος από τις κεφαλίδες Server, X-Powered-By και X-AspNet-Version.
Τι σαρώνει το Vardion
Email και domains-απομιμήσεις
SPF, DKIM, DMARC, MTA-STS και DNSSEC. Παρόμοια domains ιεραρχημένα με βάση το πόσο έτοιμα είναι να στέλνουν email.
Κωδικοί εργαζομένων σε διαρροή
Λογαριασμοί των domains σας σε διαρροές δεδομένων και σε αρχεία κακόβουλου λογισμικού υποκλοπής.
Ιστότοποι
Κεφαλίδες, cookies, TLS και εκτεθειμένα αρχεία σε κάθε ιστότοπό σας.
Ρυθμίσεις νέφους
AWS, Azure, Google Cloud, Microsoft 365 και Google Workspace. Έλεγχος κάθε μέρα, και κάθε απόκλιση ανοίγει εύρημα.
Όλα τα συστήματά σας
Κάθε υποτομέας, διακομιστής, ανοιχτή υπηρεσία και πιστοποιητικό των domains σας.
Λιγότερα ψευδώς θετικά
Ένας ιστότοπος που απαντά σε κάθε διαδρομή αναφέρεται μία φορά, όχι ως 16 εκτεθειμένα αρχεία.
- Ένα τείχος προστασίας ιστού που βρίσκει η σάρωση καταγράφεται στο σύστημα, όχι ως εύρημα.
- Ένα εύρημα που σημειώνετε μία φορά ως ψευδώς θετικό μένει κλειστό, εκτός αν επανεμφανιστεί με μεγαλύτερη σοβαρότητα.
Βασίζεται σε καθιερωμένα εργαλεία σάρωσης ανοιχτού κώδικα, με κάθε έκδοση καθορισμένη και ελεγμένη.
Ασφαλές για συστήματα παραγωγής
Μόνο ό,τι εγκρίνετε
Τίποτα δεν σαρώνεται πριν εγκρίνετε τη διεύθυνση, το εύρος της ή τον λογαριασμό νέφους της.
Ήπιες σαρώσεις από προεπιλογή
Έως 50 αιτήματα το δευτερόλεπτο ανά σύστημα, χωρίς δοκιμές άρνησης υπηρεσίας ή παρεμβατικούς ελέγχους.
Οι βιομηχανικές και ιατρικές θύρες δέχονται μόνο τη σάρωση θυρών
Τα S7, Modbus, DNP3 και DICOM εντοπίζονται χωρίς καμία περαιτέρω ανίχνευση.
Κάθε αλλαγή καταγράφεται
Αρχείο καταγραφής με ανίχνευση αλλοιώσεων: ποιος άλλαξε το πεδίο σάρωσης και πότε.
Συχνές ερωτήσεις
Έχουμε ήδη σαρωτή ευπαθειών. Γιατί να προσθέσουμε το Vardion;
Κρατήστε τον. Τα Tenable, Qualys και Defender συνδέονται μέσω API και οι άλλοι σαρωτές με αρχεία. Τα αποτελέσματά τους μπαίνουν σε μία ιεραρχημένη λίστα.
Σε τι διαφέρει από μια δοκιμή διείσδυσης;
Η δοκιμή διείσδυσης γίνεται μία ή δύο φορές τον χρόνο. Στο ενδιάμεσο ελέγχει το Vardion και δίνει στους ελεγκτές έτοιμο το πεδίο.
Τι ακριβώς στέλνει μια σάρωση;
Συνδέσεις TCP στις θύρες που επιλέγετε και μετά έλεγχοι ιστού, TLS και ευπαθειών. Κάθε αίτημα ιστού φέρει το User-Agent Vardion-ASM/1.0. Το προφίλ σάρωσης περιγράφει κάθε ρύθμιση.